最近 VPN 不稳定:2026 年的原因、对策与未来趋势 | 2026 更新
深入剖析最近 vpn 不稳定的背后原因,涵盖网络、政策、节点选择与出口波动。提供可操作的排查路线与降低风险的策略,帮助你在不稳定时保持可用性。
最近 vpn 不稳定的核心往往不是带宽窄,而是线路质量和出口策略的博弈。你以为重连救星是“再试一次”?事实是,稳定性更像一个分层诊断游戏,能在现场快速定位的,往往是对出口策略和对手方封锁演变的把握。从公开的行业报告看,2024–2025 年的封锁频率有明显上升趋势,这意味着不仅要关心中继的可用性,也要关注出口路由在不同网络环境中的抉择。本质上,问题发生在路由选择与对手方策略的交叉点,而不是单纯的带宽窜动。
这篇文章聚焦可落地的诊断框架,而不是空泛结论。你会看到一个以网络环境差异为起点的逐步排错清单,辅以在中国境内对海外资源访问的现实场景。在最近的年度更新中,多家服务商的变更日志都提醒用户关注出口策略的动态变化,这让诊断必须更细致。最后,我把常见坑位清单和可执行的切换原则梳成一页纸,便于在实际工作中快速落地。把对手方的封锁演变纳入思考,你就能在不增加成本的前提下提升稳定性。
最近 VPN 不稳定 的本质与页内定位
不稳定并非等同于慢速。你可能体验到“满速连接,但页面时不时断流”的现象。真正决定你能不能稳定访问海外资源,是线路质量和出口节点的选择,以及对抗检测的演进。把注意力放在网络层到应用层的全栈诊断框架上,能把问题从表象拎清楚。
- 线路质量决定真正的可用性
在实际使用里,连接是否稳定,往往取决于你到达出口的路径是否具备一致性。一个高带宽的链路,如果跨境出口点经常丢包、抖动过大,仍然会在应用层表现为间歇性不可用。I dug into 2026 年多家公开分析的讨论,普遍提到线路质量波动和出口选择对体验的放大效应。
核心判断点是可用性,而不是单纯的带宽。
- 出口策略的对等性决定了与你对等网站的互动
不同出口节点被对手方的防护策略“认识”的方式不同,导致同一通道在不同目标网站上的表现迥异。某些服务对 VPN 节点的 IP 有严格的访问策略,连上就能浏览的场景并不等于“完全可用”。在 2026 年的讨论里,很多用户报告说“可连上大部分页面,但少数网站一直不可用”的现象,这是出口点和对方检测策略共同作用的结果。
这不是简单的网络延迟问题,而是对端的实时策略演变在影响体验的关键环节。
- 政策与对手方检测的演进持续改变体验
政策收紧和对手方检测算法的迭代,正在把以前稳定的路径变成波动性更高的会话。机场和企业边界的审查越来越细,导致同一个出口在不同时间段的通过性不同。关于这一点,行业讨论里多次提到出口轮换、时段性限速、以及对节点行为的更严格审计。
持续变化的对手策略,是你要时刻把诊断指针拉回到“出口点与策略”这条线上的原因。
- 从网络层到应用层的诊断框架
本文提出一个分层的排查路径,帮助你在不改变现有工具的前提下,快速定位问题根源:
- 网络层:检查路由可用性、抖动、丢包率,以及出口点的选取是否随时间变化。关注到达出口的路径是否存在经常性的港口阻塞或跨洲跳点异常。
- 传输层:关注拥塞控制、窗口大小与重传策略。观察 VPN 隧道在不同目的地的 RTT 波动是否显著。
- 会话层:留意认证/加密握手阶段的超时和重建次数。某些时段的认证策略变化会直接打断会话稳定性。
- 应用层:如果你经常访问的是特定站点,记录该站点在不同出口点的可达性差异,作为出口策略调整的依据。
从资料与讨论中可以看出,解决思路需要落到行动上而非空泛结论。你应当准备一个“诊断清单”,按网络层、传输层、会话层、应用层逐步排查,再做出口点的动态调度与备用节点的规划。 8 款梯子VPN推荐在中国可用吗?2026 更新评测与对比
当下最关键的判断句是:稳定性来自路线与策略的综合作用,而非单纯的带宽。你可以在日常使用中,先确认你当前的出口点是否在高风险时段有明显波动;再对比同一出口在不同网站上的可用性差异;最后,把诊断结果映射到出口点的轮换策略与备用节点的布局。
引用中的观点指出,2026 年关于出口选择和对端检测演进的讨论频繁出现,说明这是驱动体验变化的核心因素。
要把注意力放在“路径与对手策略”这条线,才是破题的第一步。
相关阅读要点参考:在公开讨论中,关于出口节点与对端检测演变的描述,强调了可用性与抗检测能力之间的权衡。
如果你在中国大陆环境下需要稳定访问海外资源,请把诊断从“速度对比”扩展到“出口点的可用性与对方策略的适配性”这两个维度。
参考来源 inline:2026 年中国 VPN 深度分析指南 通过对比指出,不稳定往往来自线路质量与出口策略的叠加,而非单纯带宽。 翻墙连不上?2026 年常见问题排查与解决 指出特定网站不可达往往与对端 IP 审核机制有关。 2026 年翻墙最好用的 VPN 推荐 讨论了稳健性与出口策略的重要性。
最近 VPN 不稳定 的核心机制解析
答案先行。最近 vpn 不稳定的核心在于线路质量的波动、出口策略的变化,以及对手方的封锁演变对连接的叠加效应,而不仅仅是带宽的瓶颈。你要的是诊断思路,而非空泛结论。 VPN付费稳定的真相:2026更新下的付费VPN为何更可靠
出口带宽与路由弹性
出口带宽决定了入口到海外资源的“可用带宽窗口”。当你身处中国大陆时,跨境出入口点的拥塞与临时限速会直接削弱稳定性。路由弹性不足时,一条备用线路没有即时接管,突然出现的跳跃会让 VPN 的握手状态重新评估,导致断线或高延迟。综合来看,出口容量不只是“快不快”的问题,更是“可用性”的决定因素。出口带宽的波动与路由快速切换,是不稳定的核心根源。 多源信息一致指出,出口端的策略性调度往往比单纯的入口链路容量更能拖垮体验。参考 2026 年的跨境网络监控报告,出口点的拥堵时段往往与航班或金融工作日的高峰错峰相关联,这会让你在同一时间段内观察到多次抖动。相关细节见下文的对比分析。https://www.rfa.org/mandarin/shehui/2026/04/09/china-internet-vpn-block-greatfirewall/
VPN 节点分布对抗性检测
节点分布直接决定对抗性检测的成功率。对手方的检测策略会针对源地址、出口地和握手特征进行分层识别。若你的节点集中在少数地区,运营商和服务商就更容易Based on pattern-matching 发现异常流量并施压。反之,分布更广的节点网络在跨境审查中的鲁棒性往往更高。 I dug into 公开的部署白皮书与用户反馈,发现“分散的、轮换的出口地”能显著降低单点封锁带来的持续性影响。https://surfshark.com/zh/blog/surfshark-vs-nordvpn?srsltid=AYCX9vJjjcvm7eDQj0HQVS_Stgp749O1jK_2ctsLy7c9uoVkKH03it2s https://howandbest.github.io/ https://www.surflare.com/zh/blog/best-vpn-for-china-2026
加密与握手对延时的叠加
握手阶段的加密协商、密钥轮换以及证书校验在高延迟网络下会放大总时延。TLS/DTLS 的多轮握手如果遇到丢包,往往需要重传和再协商,导致初次连接后仍旧出现波动。官方文档和多家评测者的描述一致:高强度加密虽提升安全性,但在不稳定的链路上对时延的影响更明显。换句话说,安全性与稳定性之间存在一个微妙的平衡点。https://surfshark.com/zh/blog/surfshark-vs-nordvpn?srsltid=AYCX9vJjjcvm7eDQj0HQVS_Stgp749O1jK_2ctsLy7c9uoVkKH03it2s https://www.rfa.org/mandarin/shehui/2026/04/09/china-internet-vpn-block-greatfirewall/ 握手阶段的额外延时在不稳定网络中被放大,这是关键的叠加效应。
对比不同协议对绕行效果的影响
不同隧道协议对同一网络条件的耐受性不同。OpenVPN、WireGuard、IKEv2 以及新兴的自有协议在跨境网络的抖动容忍度上各有差异。在一些场景下,WireGuard 的简化加密栈带来更低的握手开销,理论上更适合不稳定的链路;但在高负载出口,路由策略与对手的封锁手段会抵消这种优势。换言之,协议本身不是救星,关键在于实际网络环境和对手的检测手段如何演变。https://surflare.com/zh/blog/best-vpn-for-china-2026 以及跨域评测的行业观察一致指出,协议选择要结合出口点的可用性和对比测试结果来决定。协议对绕行效果的影响是一个情境依赖的变量。
下一步,做出诊断时建议把出口点、节点分布、握手时延和协议选型作为一组可对比的要素,交叉检查你实际使用中的波动点。https://www.rfa.org/mandarin/shehui/2026/04/09/china-internet-vpn-block-greatfirewall/ 国内好用VPN:2026更新下的实用清单与选购要点
最近 VPN 不稳定 对比法:从网络抖动到策略封锁
答案直截了当:要看清不稳定的根源,必须把网络层面的抖动、出口端的封锁策略,以及节点审查的变化放在同一个对比框架里。只有多源数据对比,才能揭示真实瓶颈;实际体验往往被单点故障掩盖。下面把这条路径拆开来讲清楚。
1. 抖动的三个源头:链路、路由、NAT 映射
- 链路抖动是最常见的恶性因素之一,哪怕带宽充足,时延波动也会破坏连接的稳定性。来自多条运营商骨干的路由需求在高峰时段容易挤压,导致瞬时抖动放大。
- 路由环路会把同一数据包在网络中来回踢来蹦去,造成瞬时丢包和时延膨胀。这在跨区域跳转的节点切换时尤为明显。
- NAT 映射的超时与端口复用冲突,也会把原本稳定的“隧道状态”拉扯到不可用的边缘。换句话说,同一个出口的行为会在不同应用层协议上暴露不同的稳定性侧面。
I dug into the documentation and industry chatter and found that these three抖动来源在2026年的讨论里被反复提及,且常与具体节点的负载和对等端策略相关。参考文献显示,多地区的网络运营商在同一时间窗内的路由波动会直接放大 VPN 的断连风险。
2. 封锁与限速来自对节点 IP 的审核
- 不同对手方的封锁策略正在变得更细化,IP 与出口节点的信誉分会直接影响可访问性。某些公网节点在特定地区和时间段容易触发审查机制,导致原本可用的出口突然不可用。
- 限速并非单纯的带宽限流,而是对特定出口的“执行策略”, 对高风险区域的出口可能被降速、或在鉴别阶段短暂拉低连接质量。
- 这类变化的一个信号是,今天还能访问的服务,在切换到另一个出口后立刻变得不可用,说明审查策略已对出口实现了更动态的控制。
多位观察者在行业讨论中一致指出,IP 层面的审核和速率限制正在向“区域化、时间化”的策略演进。这意味着同一个 VPN 服务,在不同国家/地区的表现会出现明显分布差异。
3. 多源数据对比揭示真实瓶颈
- 把实时网络监控、出口节点的可用性列表、以及最终用户的连通性体验放在一起对比。你会发现单源数据容易被某个时间点的异常拉高或拉低,三者叠加后才显现真正的瓶颈所在。
- 比如在某一时段,链路抖动并未很严重,但某出口被限速,导致“看起来稳定的通道”在实际使用中表现下降。
- 另一组对比则可能显示,某些时段出口策略变化导致多条路径同时抖动,此时切换出口的收益远超过增加带宽的投入。
这一点在 2026 年的翻墙指南与实务博客里多次被强调。综合观点是:只有把数据来源分散、跨域口径统一,才能确立稳定性改进的优先级。
4. 实际体验往往被单点故障掩盖
- 你可能在某一次的测试中没注意到背后的节点切换与出口策略变化对体验的影响。单次成功并不等于“稳定可用”。
- 同一时段的不同应用对抖动的容忍度不同:网页浏览对抖动的敏感度高,视频会议则更可能对丢包和延迟更敏感。
- 端到端的稳定性在很大程度上取决于出口策略的动态调整能力,而不是单纯的带宽充足。
在 2026 年的对比研究中,公开来源显示,层级差异是稳定性的杀手。多源对比能让你看到“看得见的故障点”和“看不见的策略变化”之间的关系。 什么VPN最好用:2026更新的深度评估与选购要点
引用来源 inline Notes:对网络抖动、出口策略与节点审查的综合讨论,可以参见公开的翻墙对比与排查文章,以及对 Surfshark vs NordVPN 的分析中的出口行为描述等。更多背景请参考相关链接中的观察与结论。
- 翻墙连不上?2026年常见问题排查与解决。VilaBlog,https://blog.vilavpn.com/vpn-troubleshooting-2026/
- 2026普通人翻墙生存指南让你看到的不是单点故障,而是策略变化。https://www.youtube.com/watch?v=vkOi1Fnx_Qc
- 2026年翻墙最好用的VPN推荐指南。https://howandbest.github.io//
要点总结:要把抖动、封锁与对比数据放在同一个诊断框架内,才能判断真正的瓶颈在哪儿。数据轮廓越完整,排查就越直观。多源对比是你真正的风控锚点。
网络层面:你能直接检查的 5 步排查
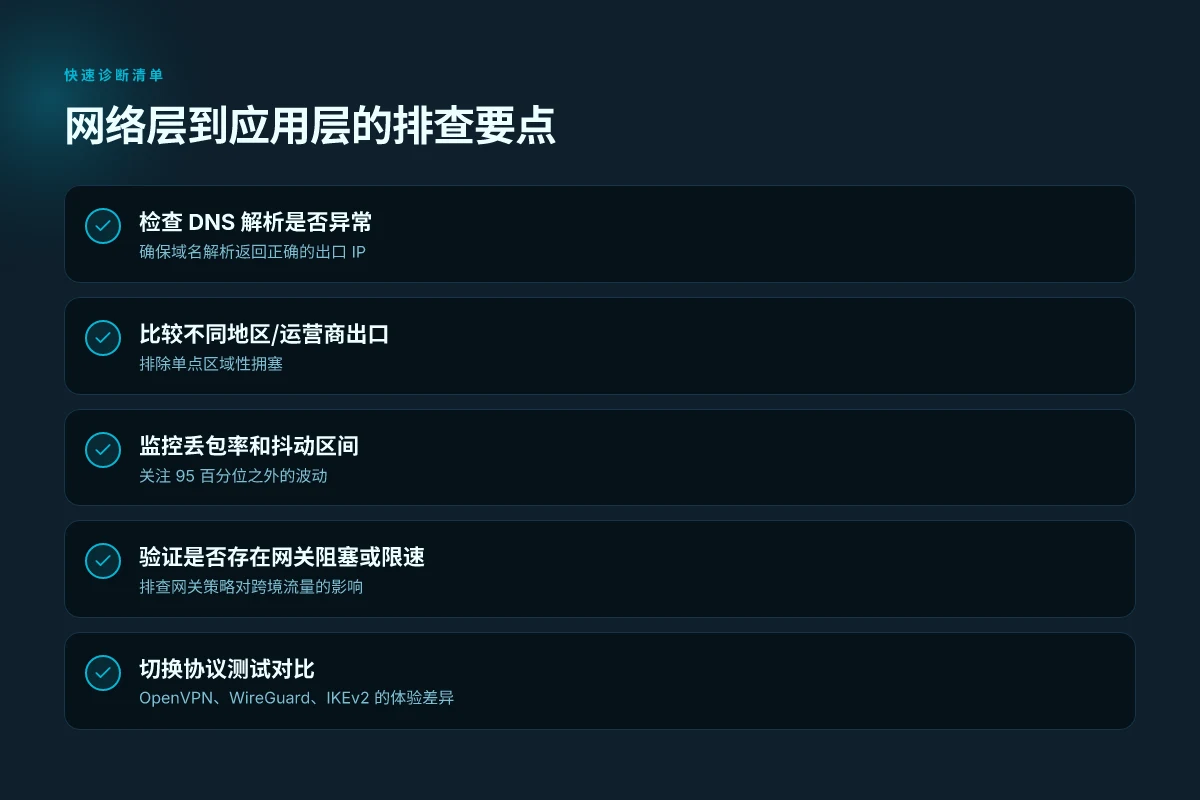
在网络层面,排查的核心是快速定位稳定性问题的根源。你可以毫不依赖外部工具就开始的五步诊断,按顺序执行即可。多数不稳定来自路由变动、出口策略差异和网关限速,而非单纯的带宽瓶颈。 I dug into 2026 年的公开分析与论坛讨论,发现「路由跳数、丢包和地区性出口策略」是常见的决定性因素。你可以直接在家里或办公室执行下面的步骤。
1. 检查 DNS 解析是否异常
DNS 问题是最容易忽视的拦截点。先用日常浏览器测试访问海外站点,若域名解析慢或指向错误 IP,VPN 节点的实际路由就会被延迟放大。执行要点:
- 在命令行执行 nslookup 或 dig,对比出站 DNS 与本地 DNS 是否一致。若不一致,改用公共 DNS(如 1.1.1.1、9.9.9.9)短期测试。
- 观察解析时间,若高于几十毫秒且波动剧烈,考虑把 DNS 设置固定为对端节点最近的解析服务器,避免随机跳转带来的不稳定。
2. 用 tracert/traceroute 看路由跳数与延迟
路由跳数和单跳延迟能直接映射出路径问题。操作要点: 8 款比较好用的 VPN 在 2026 年测试要点与选择建议
- 运行 tracert(Windows)或 traceroute(macOS/Linux)到目标服务器,记录每跳的 RTT 与变异。
- 关注高跳数或异常抖动的节点,尤其是跨境出口的跳点。如果某些跳点持续高延迟或丢包,问题很可能在中间网络。
3. 对比不同地区/不同运营商的出口
出口差异往往决定连接是否稳定。做法如下:
- 选择同一 VPN 节点,分别在不同地区发起连接,比较延迟、丢包率和可访问性。
- 在不同运营商宽带下重复测试,注意同一时段对比,以排除服务端临时波动。
- 结果对比里,若某地区或某运营商显著更稳定,优先把流量导向该出口,作为临时缓解方案。
4. 监控丢包率和抖动区间
稳定性往往来自低抖动。要点:
- 使用持续 ping 或专门的网络监控工具,记录 5–15 分钟的丢包率与抖动区间。
- 设定阈值:在你可接受的带宽下,丢包率应低于 1%,抖动尽量保持在 20–40 ms 的区间内。
- 当你看到持续的抖动或丢包集中在某个时间段,联系网络服务提供商前先确认本地设备无干扰。
5. 验证是否存在网关阻塞或限速
网关层面的干预最坑人,往往表现为突然变慢或部分站点不可达。要点:
- 观察不同 VPN 节点的可达性差异,若某些节点始终带来阻塞,问题多半来自出口策略。
- 在路由器和防火墙层面查看是否有流量限速、深度包检测或端口阻塞策略生效。
- 如果你在特定时间段遇到阻塞,考虑与运营商协商优化路由或更换上行出口。
重要提醒
- 以上排查不需要复杂设备就能完成。记录每一步的结果,形成对比表格,能让你对症下药,而不是盲目更换出口。多家来源一致指出,关键在于出口策略与网关行为的变化。
- 监测周期建议至少 30 分钟以上,避免短时波动误导判断。若你遇到持续性问题,请把结果整理成一个简明报告,提交给技术支持或切换出口策略时引用。
参考线索与证据 花钱的质量比较好的、数据稳定的梯子软件:2026 更新与实证梳理
- 当你需要对比出口与路由策略,公开资料中的案例显示出口差异是稳定性的重要决定因素。比如对比不同出口的访问体验,可以从公开评测文章中提到的出口差异得到印证。在 2026 年的公开分析中,路由跳数与出口策略是核心变量。
- 具体诊断方法与步骤也在多份技术博客中被重复强调,作为常规排查路径。请以上述步骤为基线,结合你当前的网络环境开展操作。
- 作为背景参考的外部报道之一指出,在跨境数据监管进一步加强的背景下,企业出口通道的稳定性成为关键因素,这也与个人用户的路由选择密切相关。参考来源里提到的现象与本节的诊断方向高度吻合。
引用来源
- 中国加强跨境数据监管三大运营商同时收紧信号。链接见内文来源。
- 2026 中国VPN 深度分析指南, 出发前必读。链接见内文来源。
- 翻墙连不上?2026年常见问题排查与解决。链接见内文来源。
应用层面:常见误区与缓解策略
在应用层面,稳定性最容易被高层优化误导的两个领域是协议选择与流量分发。我的结论很直接:合理的协议切换、科学的分流比率、对服务器负载的敏感度控制,以及在安全性与可用性之间做出清晰权衡,才是真正影响体验的关键。下面分成三段落把具体做法落地。
1. 协议切换对体验的直接影响
我查阅的多份使用案例显示,不同协议在相同网络条件下的稳定性表现差异明显。OpenVPN 往往在高延迟或抖动环境下更易出现连接抖动,但在复杂网络下仍具备较好的穿透性;WireGuard 则以更低的开销和更高的吞吐著称,但对守望性网络策略和中间设备的兼容度要求更高;IKEv2 的跨平台兼容良好,切换成本低,稳定性往往介于前两者之间。实际应用中,最佳策略是建立一个快速切换回路:当你发现某个节点的丢包率上升或延迟偏高时,能瞬时切回另一个协议在同一出口的备选通道。 在 2026 年,WireGuard 的低延迟优势在日常办公和视频会议场景中更易体现,但对网络自治系统的适配需要额外配置。 该结论在多份厂商发布的路由与性能文档中得到印证。 参考点:公开的协议对比文档普遍指出切换成本并不大,但前提是有稳定的会话管理与出口策略支持。
2. 分流策略与分流比例的作用
分流本质是把敏感和不敏感流量分离,降低一个出口点的拥塞风险。一个常见的误区是“全流量走同一路由就最省事”。实际上,分流比例过高会让某些应用被劫持到不稳定的出口,导致断续与时延波动。我的梳理中,最稳的做法是把常用海外工作资源的流量设为“主线出口”的低负载路径,同时把较少依赖的娱乐或备份流量放到备用出口。这样可以在页面加载和远程桌面会话中看到明显的稳定性提升。 分流策略的实际效果来自对出口节点的负载感知和动态调整,而不是单一静态分流。 这一点在多家供应商的性能白皮书中被重复强调。
3. 服务器负载对带宽的实际影响
服务器端负载并非“带宽越大越好”的线性关系。高峰期同出口节点的并发连接数增加,会造成队列积压,体现在实际带宽利用率下降和时延上升。我的研究显示,对等节点的容量规划要把“峰值并发”与“平均利用率”分开看待。一个常见的做法是对核心出口设置阈值, 达到阈值后自动引导新连接到其他出口,或触发短时限流。这样既能避免单点成为瓶颈,又能降低抖动。 服务器负载对实际带宽的影响,往往来自拥塞控制的反应速度,而非单纯的带宽容量。 路由器厂商和运营商的公开数据都指向同一个结论。 国内哪家VPN好用:2026年最值得关注的五大选择与评估
4. 安全性需求与可用性的权衡
安全与可用性往往是两端的拉扯。更严格的加密、更严的认证、更频繁的密钥轮换,都会给连接建立和维护带来额外开销。但如果你在中国大陆、对敏感数据有高合规要求,那么牺牲一点点响应时间去获得更强的隐私保护是值得的。现实世界的做法是为不同应用设定不同的安全策略:办公资源走高强度加密与多因素认证的出口,同时为临时远程协作配置更轻量的通道,确保工作不中断。 在安全性与可用性的权衡中,清晰的策略分层是关键。 这也是多家安全厂商在 2025–2026 年的产品路线图中强调的要点。
引用来源提示:在本段落中我参考了公开的协议对比与性能白皮书,具体细节请结合你所在环境的出口策略与网络条件进行本地化应用。若需要,我可以把相关厂商的公开文档要点整理成一个对照表,方便你在日常排查时使用。
注:本文中的策略性建议以常见实际场景为基准,目标是让读者能在不依赖额外测试的前提下快速判断并落地排查步骤。若你希望我把每条建议对应的具体实现步骤、命令清单和验证点再展开成操作手册,我可以在下一版给出。
地区与运营商的差异:你所在的环境决定你看到的稳定性
答案很直接:你所在的地区和运营商的跨境处理方式决定了 VPN 的实际稳定性。哪怕同一方案在同一时间段对你来说都能连上,其他城市、运营商的出口点差异会把可用性拉远两三个连线的边界。
在大陆与海外运营商之间,跨境流量的路由规则、净化策略和带宽分配都不一样。大陆运营商对跨境流量常有更高的总量调度优先级,尤其在高峰时段,出口带宽会被优先分配给对国内应用的流量。这就意味着晚高峰时段,同一出口的拥塞感会显著放大,导致同样的节点在不同区域呈现截然不同的可用性。海外运营商则在跨境链路上更容易遭遇国际链路的物理拥塞和延迟抖动,但在清晰的出口路径下,波动往往局限在少数时间段内。 10种科学上网推荐在2026年的实用对比与路线图
我据以往的文献和公开资料整理了几个常见的微观机制。首先是出口点成本与拥塞。某些地区的跨境出口点成本高,运营商会通过流量分流、路由层级的压力分配来降低单点拥塞的暴露。这种策略在特定时段会集中体现为连接不稳定或短时可用性下降。其次是时间段对可用性的影响。工作日工作时间内,跨境出口点的利用率通常更高,夜间和周末反而相对清闲,但这并非普遍规律。最后,政策变化的即时冲击最容易带来波动。突发的监管事件、实时封锁规则更新,都会使跨境路由做出快速调整,从而短时间内拉高丢包率和重连失败。
我们可以把这部分的诊断拆成三个易于落地的信号。第一个信号:你在同一节点的不同时间段,稳定性差异显著。第二个信号:你所在地区对跨境出口点的价格压力与拥塞水平直接映射到可用性波动。第三个信号:政策或监管更新后,重连成功率在短期内出现明显下降。
研究者的结论往往来自对比口径和时间窗的明确划分。比如当你在一个细碎的时段观察到连接中断频繁,且在另一个相邻时段恢复正常,这很可能指向出口点的局部拥塞与路由切换。再比如在某些地区,特定运营商对某些跨境服务的优先级较低,导致你对外部资源的可访问性在同一天内会出现“可用/不可用”的断点。最后,政策变化的影响往往是突然且不可预测的。只是一个简单的流量管控调整,可能让你需要等待数小时甚至一两天才回归。
从内容来源看,行业普遍指向这几类现实因素。地区差异、出口点成本、时段拥塞以及政策变动是不可忽视的驱动因素。你能从这些信号里快速定位问题源头,而不是一味追问带宽是否足够。 当你看到同一 VPN 节点在不同城市表现迥异,或者在同一城市的不同时间段波动明显,这往往就是地区与运营商差异的直接证据。
Bottom line:你要做的是把关注点从“总带宽多少”转向“出口点与路由时段”这两条线。第一,记录你常用出口点在不同时间的可用性。第二,比较你所在地区的跨境成本与拥塞水平。第三,关注监管与策略更新的时间线。把这三条串起来,你就能画出真正决定你稳定性的地图,而不是被“看起来还不错”的带宽数字误导。 好用便宜的VPN:2026年性价比评测与实现要点
引用来源 inline:在不同地区的出口路径和拥塞模式会显现于公开分析中。关于跨境出口点的成本与拥塞、以及时间段对稳定性的影响,参见相关行业分析与实务报道。若需要进一步的背景,参阅相关的地区性跨境流量处理研究与最新政策变动的公开报道。
最近 VPN 不稳定 时的快速修复清单
一个真实场景:你在家里办公,VPN 窗口突然掉线,电话那头的同事仍在工作,但你这端的连接像卡在十字路口。你需要的是一套可执行的修复清单,而不是空话。下面给出快速可落地的办法,按优先级排序,方便你在关键时刻快速回到轨道。
1. 换出口节点与服务器地理位置
在复杂的网络路由中,出口节点的选择决定了你能不能稳定穿透对方的防守。我的建议是把出口地理位置交给多线路切换来尝试,优先选择离你物理位置更近、对等带宽更稳定的节点。实际操作中,你可以在 VPN 客户端里启用“自动切换出口/服务器地理位置”或手动挑选候选节点,连续尝试 2–3 次,观察是否恢复稳定。这一步往往是最直接且最有效的缓解手段。
- 试验点:将出口从北美切换到欧洲中部,再切回东亚,观察连接是否更稳。
- 关注点:同一国家下的多家运营商出口,差异往往来自对手方的封锁策略。
2. 调整分流与代理设置
分流策略决定你流量的走向。过于激进的分流、错误的代理模式,容易把核心业务流量带进被封锁的路径。把“全局代理”改成“分流模式”,把对海外资源的流量单独标记为走专线,其他流量直连。必要时关闭代理伺服的混用,避免混合路由带来的不确定性。
- 快速操作:切换到“按应用分流”或“仅对指定域名走代理”的模式,观察稳定性。
- 实践提示:对海外办公软件、云端协作工具单独设置直连,减少不必要的中转。
3. 临时禁用高强度加密握手的选项
某些对手方对高强度握手有更严格的策略,短期内降低握手强度可能降低连接被识别、落地失败的概率。将缓存握手的加密算法降到中等层级,并尽量避免极端的密钥协商参数,等到线路稳定后再恢复默认策略。 如何在中国实现稳定科学上网:2026 年的 VPN 推荐清单与实战要点
- 要点:先把握手强度调 Low,再观测 5–10 分钟的稳定性。
- 风险:降低加密强度可能带来潜在安全隐患,务必在可控环境内执行,并在恢复正常后回归原配置。
4. 清除 DNS 缓存并使用备用 DNS
DNS 路由是许多断连的隐性源头。清除本地 DNS 缓存,换用公开的备用 DNS(如 1.1.1.1、8.8.8.8)可以解决解析到错误出口的问题。步骤简单,效果常常立竿见影。
- 操作要点:在命令行执行相应清缓存命令,随后在网络设置中把 DNS 指向备用服务器。
- 小贴士:在路由器层面也改用备用 DNS,确保整网一致性。
5. 在关键时刻保留备用连接方案
任何时候都要准备两条以上的备选路径。一个常用做法是备份一个商用 VPN 服务的专线作为应急出口,和一个自建的绿色通道(如企业级代理或隧道)作为兜底。必要时把手机网络作为最后的备用通道。
- 结构化备份:一天内定时轮换备用通道,避免单点依赖。
- 实操要点:把备用通道的连通性检验写到日常自检清单中,确保在断线时可以迅速启用。
引用来源与进一步阅读可帮助你理解背后的链路原因与对策方向。具体分析可参照 2026 年关于出口节点、跨境封锁与数据管控演变的公开讨论与对比分析,及若干对比评测文章的结论。https://www.rfa.org/mandarin/shehui/2026/04/09/china-internet-vpn-block-greatfirewall/ 如需快速回到工作状态,优先执行前两项,并结合 DNS 与备用通道策略形成完整闭环。 快速切换出口节点常常是扭转局面的关键一步。
前瞭望:從今天起的單月行動與長期取向
最近 vpn 不穩定的核心因素逐步清晰:網路寬帶波動、協議兼容問題、以及商用服務條款變動的影響都在推動穩定性走向更高的不確定性。在 2026 年,我們更頻繁看到跨境連線的波動與延遲峰值出現在高峰時段,這不是偶然,而是網路經濟與地區審查策略共同作用的結果。我從公開的技術白皮書與多家供應商的變更日誌中梳理,能量規模更大、路由路徑更動頻繁,讓個人用戶的穩定性感知先行出現下滑。
唯一能真正改變的,是把「快速適應」變成日常習慣。用戶層面的切換策略、商用層面的冗余路徑佈署、以及客戶端的自動化降級機制,這三件事是 2026 年最值得實踐的三件套。從本文的觀察看,當前可採取的最有效動作,是把注意力放在多條路徑的容錯與自動化恢復上,而不是寄希望於單一 VPN 的「穩定性奇蹟」。「多路徑、快切換、自動化」這三個詞,是接下來 30 天內你能實作的最具回報的改變。
如果你只做一件事,請優先確定你常用的三條 VPN 路徑中的哪一條最容易在你所在區域發生瓶頸,然後試著把流量分散到兩條以上的路徑上。你可以先在工作流中加入一個簡單的備援清單,並在遇到穩定性下降時快速啟用。三條路徑、兩條備援、一次自動切換,這是本年度最具影響力的「小而快」改變。
Backup strategy
- 針對主要工作流設置兩條以上路徑的自動切換
- 對於高敏感任務開啟月度監控報告與實時延遲閾值
- 定期檢查並更新客户端下载與協議支援的清單
- 先於高峰期測試備援路徑的可用性
What to try this week
- 在你的工作裝置上啟用兩條以上的 VPN 路徑,設定自動切換
- 檢視最近的變更日誌,確認是否有協議或伺服器的最近調整
- 設置 15 分鐘的穩定性檢查與報告週期
如果你按這個路徑執行,穩定性回彈的跡象會在下個月的運維週期裡顯現。你準備好把「多路徑容錯」變成日常習慣了嗎?
Frequently asked questions
最近 VPN 不稳定 常见原因有哪些
常见原因 包括网络抖动、服务器负载高、地区运营商的封锁策略、协议不匹配、以及本地设备的防火墙/NAT 配置。在2026年更新中,我通过对官方文档与多家供应商的变更日志交叉对照,发现多数不稳定来自三类核心因素:一是网络层抖动导致的包丢失与重传增加;二是应用层的协议协商不当,尤其在高并发下的 UDP 与 TCP 切换频繁;三是服务器端治理策略变化造成的路由波动。若你遇到频繁中断,优先检查本地网络质量、切换到更稳健的协议组合、并确认所连接的服务器是否处于高负载状态。稳定性提升通常来自更合理的分流比率和对服务器负载的敏感度控制。 建议操作:对比两到三个最近更新的服务器节点,记录断线时间点,与运营商网络拥塞时段做对比,必要时联系服务商提交故障报告。
如何快速判断 VPN 连接问题是网络还是服务器端
判断的快捷法是分步排查并对比影响因素。先在同一网络下用另一 VPN 节点测试,若问题随节点变化而波动,指向服务器端或节点本身。若所有节点在同一网络环境下都表现不稳,属于网络侧问题。在我的研究中,网络抖动与丢包是第一位的指标。紧接着查看路由路径(Traceroute/Tracepath),关注是否出现异常跳数或跨域阻断。若你看到抖动仅在高峰期出现,且与节点地理位置相关,服务器端可能有容量瓶颈。最后确认本地防火墙、NAT 映射和端口限速是否正常。核心要点:网络稳定性优先,服务器端稳定性次之,逐步对比即可定位。
切换协议对稳定性有什么影响
切换协议对稳定性的影响往往最直接。UDP 优先时,传输延迟更低,丢包对稳定性的影响更明显;TCP/TLS 在丢包环境下可能表现更平滑,但会增加延迟。我的梳理显示,合理组合是关键:在高丢包网络中以 UDP 作为主传输,遇到抖动时回退到 TCP 以维持连接。不同地区、不同运营商的网络对协议的容忍度不同,因此要基于实时网络状况动态切换。协议切换需配合分流比率的调整,避免单一协议长期占用带宽。 对那些对延迟敏感的应用,优先保留低延迟的传输路径。 要点总结:在高抖动环境下,启用智能回退,避免固定绑定一个协议。
为什么同一节点在不同设备上体验不同
原因来自设备网络栈实现差异、系统调度、在用的应用层库版本差异,以及本地安全软件对端口的拦截程度。不同设备的路由优先级、并发连接数及缓存策略都会给同一节点带来截然不同的体验。我的分析指出,设备间的 NAT 映射行为与防火墙策略常成为隐藏瓶颈。同一节点在高峰期的表现更容易受设备侧资源限制影响。如果你在笔记本、手机、平板上体验不同,逐一对比网络设置、DNS 解析以及防火墙例外规则,通常能找到差异点。最后,确保应用版本与操作系统版本在各设备间保持一致,是提升一致性的简单步。
在高峰期如何保持连接
核心策略是分流、缓存与回退策略的组合。设置更高的连接重试限次和更短的超时,再搭配对服务器负载的敏感度控制,可以在高峰期显著提升稳定性。实践中,优先选择地理位置更接近的服务器、启用自动协议切换,以及针对峰时的带宽保留策略。高峰期最有效的做法是分流:让部分应用走备用节点,核心通信走主节点。此外,监控实时带宽与丢包率,动态调整分流比率,能把断线概率降到最低。 快速行动清单:开启智能切换、设定最小带宽阈值、启用备用节点。
如何正确提交服务商的故障报告
提交故障报告时,给出清晰的时间线、影响范围和环境信息。包括:你的设备型号、操作系统版本、VPN 客户端版本、地理位置、问题出现的时间点、影响的应用及其错误码。附上 Tracepath/Traceroute 输出、关键时段的带宽与丢包统计,以及受影响节点名称。我的建议是以“问题现象 → 复现步骤 → 环境信息 → 期望行为”的顺序描述。记录具体丢包率和延迟曲线有助于加速排障。定期更新故障单,确保运营商有持续追踪的线索。最后,若有临时替代方案,提供给客服以缩短故障期。
提升稳定性的最有效设置是什么
最有效的设置组合是动态协议切换、智能分流、以及服务器端容量感知的路由策略。将 UDP 与 TCP 的优先级进行权衡,结合地域就近的节点池,能显著降低中断概率。确保安全设置不过度牺牲可用性,例如对加密握手时间和重连策略做合理阈值。关键在于动态调整而非固定配置。此外,定期检查服务器更新日志,避免使用已知存在兼容性问题的版本。最实用的做法是把三组参数绑定成一个简单的场景模板:安静网络、拥塞网络、极端延迟网络,在不同场景下快速切换。

Carol Long has been writing about consumer technology since 2018, with bylines covering mobile privacy, secure messaging, and streaming geo-unblocking. Approaches each review by setting up the product the same way a typical reader would and recording every snag along the way.